Domain obbs.de kaufen?
Wir ziehen mit dem Projekt
obbs.de um.
Sind Sie am Kauf der Domain
obbs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain obbs.de kaufen?
Auf welchem Gesetz basiert der Datenschutz?
Der Datenschutz basiert auf dem Grundrecht auf informationelle Selbstbestimmung, welches in Deutschland im Grundgesetz verankert ist. Dieses Grundrecht schützt das Recht einer Person, selbst über ihre persönlichen Daten zu bestimmen. Darüber hinaus gibt es in der Europäischen Union die Datenschutz-Grundverordnung (DSGVO), die den Schutz personenbezogener Daten regelt und die Rechte der Bürgerinnen und Bürger in Bezug auf ihre Daten stärkt. Unternehmen und Organisationen müssen sich an die Vorgaben der DSGVO halten und sicherstellen, dass personenbezogene Daten angemessen geschützt werden. Verstöße gegen den Datenschutz können zu rechtlichen Konsequenzen führen, wie Bußgeldern oder Schadensersatzforderungen. **
In welchem Gesetz ist der Datenschutz geregelt?
Der Datenschutz ist in Deutschland im Bundesdatenschutzgesetz (BDSG) geregelt. Dieses Gesetz regelt den Umgang mit personenbezogenen Daten und schützt die informationelle Selbstbestimmung der Bürger. Es legt fest, welche Daten erhoben, verarbeitet und genutzt werden dürfen und welche Rechte Betroffene haben. Zudem regelt das BDSG auch die Aufgaben und Befugnisse der Datenschutzaufsichtsbehörden. Unternehmen und Organisationen müssen sich an die Vorgaben des BDSG halten, um Datenschutzverstöße zu vermeiden. **
Ähnliche Suchbegriffe für Datenschutz-Gesetz
Top-Angebote
Produkte zum Begriff Datenschutz-Gesetz:
-
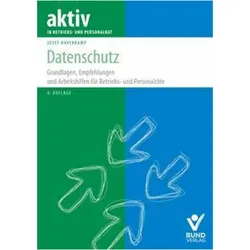
Datenschutz, Fachbücher von Josef HaverkampPraxis-Ratgeber zum Datenschutz Vorteile auf einen Blick: - Leicht verständlich und praxisnah - Mit zahlreichen Checklisten und Tipps - Beispiele und Tipps für die Gremienarbeit Die Datenschutz-Grundverordnung (DSGVO) und das Bundesdatenschutzgesetz (BDSG) werfen in der Praxis weiterhin Fragen auf. Neue Anforderungen sind durch die Novellierungen des Betriebsverfassungsgesetzes und von Personalvertretungsgesetzen hinzugekommen. Worauf müssen Betriebs- und Personalräte jetzt achten und wie können sie den Datenschutz bei zunehmender Digitalisierung sicherstellen? Josef Haverkamp gibt Antworten, liefert Tipps und Beispiele - immer mit Blick auf die Pflichten sowie die Mitbestimmungs- und Kontrollrechte von Betriebs- und Personalräten. Mit Checklisten zu den kniffligen Themen bietet er Hilfe und Erleichterung bei der Umsetzung. Aus dem Inhalt: - Grundlagen des Datenschutzes in Betrieb und Verwaltungen - Die praktische Umsetzung des Datenschutzes im Gremium in fünf Schritten - Die Datenschutz-Bestandsaufnahme (Audit) im Gremium - Das Datenschutzkonzept der gesetzlichen Interessenvertretung - Verzeichnisse und Löschfristen für Betriebs- und Personalräte - Die Umsetzung von technisch-organisatorischen Massnahmen (TOM). Aktuelle Themen der neuen 4. Auflage: - Das neue Hinweisgeberschutzgesetz (HinSchG) - Pflichten bei Verschlüsselungen personenbezogener Daten bei Weitergabe per E-Mail - Datenschutz in der Schwerbehindertenvertretung und im BEM-Verfahren Autor: Josef Haverkamp, Fachjournalist mit den Schwerpunkten Datenschutz und Digitalisierung, Datenschutzbeauftragter, Referent bei Datenschutz- und PC-Seminaren. Der Ratgeber ist auch Bestandteil des Online-Moduls Beschäftigtendatenschutz online.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
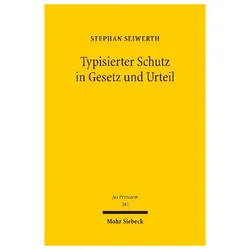
Typisierter Schutz in Gesetz und Urteil, Fachbücher von Stephan SeiwerthWer will schon Regeln, die den Besonderheiten des Einzelfalls und dem eigentlich verfolgten Normzweck nicht gerecht werden? Genau das aber zeichnet typisierende Regeln aus. Sie bringen im Gegensatz zu generalklauselartigeren Regelungen nicht den Normzweck direkter zur Anwendung, sondern verwenden Stellvertretermerkmale, die mit den eigentlich verfolgten Normzielen gerade nur typischerweise, in den als 'typisch' zugrunde gelegten Fällen, verbunden sind. Gleichwohl bedient sich das Vertragsrecht aus Gründen der Praktikabilität und der Rechtssicherheit der Typisierung von Schutz etwa im Verbraucher-, Miet-, AGB-, Versicherungs- und Arbeitsrecht. Einen Ausweg verheisst die 'Personalisierung' von Recht, die durch Digitalisierung und KI möglich wird. Stephan Seiwerth untersucht die Gesetzestechnik der Typisierung von Schutz im Vertragsrecht aus rechtstheoretischer, rechtshistorischer, rechtsdogmatischer, rechtsökonomischer und rechtspolitischer Perspektive.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Ziel verfolgt das Gesetz zum Datenschutz?
Das Ziel des Gesetzes zum Datenschutz ist es, die Privatsphäre und die persönlichen Daten der Bürger zu schützen. Es soll sicherstellen, dass Unternehmen und Organisationen verantwortungsbewusst mit den Daten ihrer Kunden umgehen und diese nicht missbrauchen. Zudem soll das Gesetz sicherstellen, dass die Bürger Kontrolle über ihre eigenen Daten haben und informiert werden, wie ihre Daten verwendet werden. Durch die Einhaltung des Datenschutzgesetzes soll das Vertrauen der Bürger in die digitale Welt gestärkt und der Missbrauch von persönlichen Daten verhindert werden. **
-
Wie heißt das für den Datenschutz in Privatunternehmen maßgebliche Gesetz?
Das für den Datenschutz in Privatunternehmen maßgebliche Gesetz ist die Datenschutz-Grundverordnung (DSGVO). Die DSGVO regelt den Umgang mit personenbezogenen Daten und stellt sicher, dass Unternehmen die Privatsphäre ihrer Kunden respektieren und schützen. Sie legt fest, welche Daten erhoben werden dürfen, wie sie verarbeitet werden müssen und welche Rechte die Betroffenen haben. Unternehmen müssen sicherstellen, dass sie die Bestimmungen der DSGVO einhalten, um Bußgelder und rechtliche Konsequenzen zu vermeiden. Hast du noch weitere Fragen zum Datenschutz in Privatunternehmen? **
-
Wie kann Zugangskontrolle in verschiedenen Bereichen wie Informationstechnologie, physischer Sicherheit und Datenschutz implementiert werden?
Zugangskontrolle in der Informationstechnologie kann durch die Verwendung von Passwörtern, biometrischen Daten oder Zwei-Faktor-Authentifizierung implementiert werden. In der physischen Sicherheit können Zugangskontrollsysteme wie Schlüsselkarten, PIN-Codes oder biometrische Scanner eingesetzt werden, um den Zutritt zu Gebäuden oder bestimmten Bereichen zu kontrollieren. Im Datenschutz können Zugangskontrollen durch die Vergabe von Berechtigungen und Zugriffsrechten auf sensible Daten implementiert werden, um sicherzustellen, dass nur autorisierte Personen darauf zugreifen können. Darüber hinaus können Überwachungskameras und Protokollierungssysteme eingesetzt werden, um den Zugang zu überwachen und unautorisierte Aktivitäten zu erkennen. **
-
Wie kann Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz effektiv implementiert werden?
Zugangskontrolle in der Informationstechnologie kann effektiv implementiert werden, indem Unternehmen starke Passwortrichtlinien, Zwei-Faktor-Authentifizierung und regelmäßige Überprüfungen der Zugriffsrechte implementieren. In Bezug auf physische Sicherheit können Zugangskontrollsysteme wie Schlüsselkarten, biometrische Scanner und Überwachungskameras eingesetzt werden, um unbefugten Zugang zu sensiblen Bereichen zu verhindern. Im Datenschutz ist es wichtig, Zugangskontrollen auf Datenbank- und Dateiebene zu implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf vertrauliche Informationen zugreifen können. Darüber hinaus sollten Unternehmen Schulungen und Schulungen für Mitarbeiter durchführen, um sicherzustellen, dass sie die Bedeutung **

Wie kann die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz effektiv implementiert werden?
Die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz kann effektiv implementiert werden, indem zunächst klare Richtlinien und Verfahren für den Zugriff auf sensible Daten und Ressourcen festgelegt werden. Dies umfasst die Vergabe von Zugriffsrechten basierend auf den jeweiligen Aufgaben und Verantwortlichkeiten der Mitarbeiter. Zudem ist es wichtig, dass die Zugangskontrolle regelmäßig überprüft und aktualisiert wird, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Darüber hinaus sollten Technologien wie biometrische Zugangskontrollsysteme und Verschlüsselung eingesetzt werden, um die Sicherheit zu erhöhen. Schulungen und Sensibilisierung der Mitarbeiter sind ebenfalls entscheidend, um sicherzustellen, dass sie die **
Wie kann die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz effektiv implementiert werden?
Die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz kann effektiv implementiert werden, indem zunächst klare Richtlinien und Verfahren für den Zugriff auf sensible Daten und Ressourcen festgelegt werden. Dies umfasst die Vergabe von Zugriffsrechten basierend auf den individuellen Aufgaben und Verantwortlichkeiten der Mitarbeiter. Zudem ist es wichtig, technologische Lösungen wie Passwortschutz, Zwei-Faktor-Authentifizierung und Verschlüsselung zu implementieren, um den unbefugten Zugriff zu verhindern. Darüber hinaus sollten regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchgeführt werden, um das Bewusstsein für die Bedeutung der Zugangskontrolle zu stärken und sicherzustellen **
Top-Angebote
Produkte zum Begriff Datenschutz-Gesetz:
-
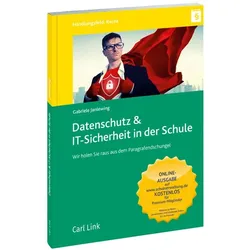
Datenschutz & IT-Sicherheit in der Schule, Fachbücher von Gabriele JanlewingDas Fachbuch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Analyse der Herausforderungen, die Schulleitungen im digitalen Zeitalter begegnen. Es behandelt die rechtlichen Rahmenbedingungen des Datenschutzes und die Notwendigkeit, IT-Sicherheit in Schulen zu gewährleisten. Anhand von praxisnahen Beispielen und kurzen Einstiegsfällen werden die Leser*innen über die Risiken und rechtlichen Anforderungen aufgeklärt, die mit der Nutzung von E-Mail, sozialen Medien und Cloud-Computing verbunden sind. Die Autorin, eine erfahrene Professorin für Recht in der Sozialen Arbeit und ehemalige Datenschutzbeauftragte, vermittelt wertvolle Einblicke, wie Schulen datenschutzkonform und rechtssicher agieren können. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die in der Schulleitung tätig sind und die digitale Transformation ihrer Institution verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
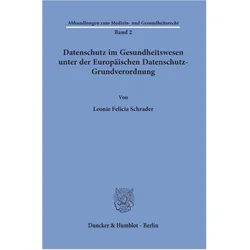
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz, Fachbücher von Josef HaverkampPraxis-Ratgeber zum Datenschutz Vorteile auf einen Blick: - Leicht verständlich und praxisnah - Mit zahlreichen Checklisten und Tipps - Beispiele und Tipps für die Gremienarbeit Die Datenschutz-Grundverordnung (DSGVO) und das Bundesdatenschutzgesetz (BDSG) werfen in der Praxis weiterhin Fragen auf. Neue Anforderungen sind durch die Novellierungen des Betriebsverfassungsgesetzes und von Personalvertretungsgesetzen hinzugekommen. Worauf müssen Betriebs- und Personalräte jetzt achten und wie können sie den Datenschutz bei zunehmender Digitalisierung sicherstellen? Josef Haverkamp gibt Antworten, liefert Tipps und Beispiele - immer mit Blick auf die Pflichten sowie die Mitbestimmungs- und Kontrollrechte von Betriebs- und Personalräten. Mit Checklisten zu den kniffligen Themen bietet er Hilfe und Erleichterung bei der Umsetzung. Aus dem Inhalt: - Grundlagen des Datenschutzes in Betrieb und Verwaltungen - Die praktische Umsetzung des Datenschutzes im Gremium in fünf Schritten - Die Datenschutz-Bestandsaufnahme (Audit) im Gremium - Das Datenschutzkonzept der gesetzlichen Interessenvertretung - Verzeichnisse und Löschfristen für Betriebs- und Personalräte - Die Umsetzung von technisch-organisatorischen Massnahmen (TOM). Aktuelle Themen der neuen 4. Auflage: - Das neue Hinweisgeberschutzgesetz (HinSchG) - Pflichten bei Verschlüsselungen personenbezogener Daten bei Weitergabe per E-Mail - Datenschutz in der Schwerbehindertenvertretung und im BEM-Verfahren Autor: Josef Haverkamp, Fachjournalist mit den Schwerpunkten Datenschutz und Digitalisierung, Datenschutzbeauftragter, Referent bei Datenschutz- und PC-Seminaren. Der Ratgeber ist auch Bestandteil des Online-Moduls Beschäftigtendatenschutz online.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auf welchem Gesetz basiert der Datenschutz?
Der Datenschutz basiert auf dem Grundrecht auf informationelle Selbstbestimmung, welches in Deutschland im Grundgesetz verankert ist. Dieses Grundrecht schützt das Recht einer Person, selbst über ihre persönlichen Daten zu bestimmen. Darüber hinaus gibt es in der Europäischen Union die Datenschutz-Grundverordnung (DSGVO), die den Schutz personenbezogener Daten regelt und die Rechte der Bürgerinnen und Bürger in Bezug auf ihre Daten stärkt. Unternehmen und Organisationen müssen sich an die Vorgaben der DSGVO halten und sicherstellen, dass personenbezogene Daten angemessen geschützt werden. Verstöße gegen den Datenschutz können zu rechtlichen Konsequenzen führen, wie Bußgeldern oder Schadensersatzforderungen. **
-
In welchem Gesetz ist der Datenschutz geregelt?
Der Datenschutz ist in Deutschland im Bundesdatenschutzgesetz (BDSG) geregelt. Dieses Gesetz regelt den Umgang mit personenbezogenen Daten und schützt die informationelle Selbstbestimmung der Bürger. Es legt fest, welche Daten erhoben, verarbeitet und genutzt werden dürfen und welche Rechte Betroffene haben. Zudem regelt das BDSG auch die Aufgaben und Befugnisse der Datenschutzaufsichtsbehörden. Unternehmen und Organisationen müssen sich an die Vorgaben des BDSG halten, um Datenschutzverstöße zu vermeiden. **
-
Welches Ziel verfolgt das Gesetz zum Datenschutz?
Das Ziel des Gesetzes zum Datenschutz ist es, die Privatsphäre und die persönlichen Daten der Bürger zu schützen. Es soll sicherstellen, dass Unternehmen und Organisationen verantwortungsbewusst mit den Daten ihrer Kunden umgehen und diese nicht missbrauchen. Zudem soll das Gesetz sicherstellen, dass die Bürger Kontrolle über ihre eigenen Daten haben und informiert werden, wie ihre Daten verwendet werden. Durch die Einhaltung des Datenschutzgesetzes soll das Vertrauen der Bürger in die digitale Welt gestärkt und der Missbrauch von persönlichen Daten verhindert werden. **
-
Wie heißt das für den Datenschutz in Privatunternehmen maßgebliche Gesetz?
Das für den Datenschutz in Privatunternehmen maßgebliche Gesetz ist die Datenschutz-Grundverordnung (DSGVO). Die DSGVO regelt den Umgang mit personenbezogenen Daten und stellt sicher, dass Unternehmen die Privatsphäre ihrer Kunden respektieren und schützen. Sie legt fest, welche Daten erhoben werden dürfen, wie sie verarbeitet werden müssen und welche Rechte die Betroffenen haben. Unternehmen müssen sicherstellen, dass sie die Bestimmungen der DSGVO einhalten, um Bußgelder und rechtliche Konsequenzen zu vermeiden. Hast du noch weitere Fragen zum Datenschutz in Privatunternehmen? **
Ähnliche Suchbegriffe für Datenschutz-Gesetz
-
Typisierter Schutz in Gesetz und Urteil, Fachbücher von Stephan SeiwerthWer will schon Regeln, die den Besonderheiten des Einzelfalls und dem eigentlich verfolgten Normzweck nicht gerecht werden? Genau das aber zeichnet typisierende Regeln aus. Sie bringen im Gegensatz zu generalklauselartigeren Regelungen nicht den Normzweck direkter zur Anwendung, sondern verwenden Stellvertretermerkmale, die mit den eigentlich verfolgten Normzielen gerade nur typischerweise, in den als 'typisch' zugrunde gelegten Fällen, verbunden sind. Gleichwohl bedient sich das Vertragsrecht aus Gründen der Praktikabilität und der Rechtssicherheit der Typisierung von Schutz etwa im Verbraucher-, Miet-, AGB-, Versicherungs- und Arbeitsrecht. Einen Ausweg verheisst die 'Personalisierung' von Recht, die durch Digitalisierung und KI möglich wird. Stephan Seiwerth untersucht die Gesetzestechnik der Typisierung von Schutz im Vertragsrecht aus rechtstheoretischer, rechtshistorischer, rechtsdogmatischer, rechtsökonomischer und rechtspolitischer Perspektive.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Wie kann Zugangskontrolle in verschiedenen Bereichen wie Informationstechnologie, physischer Sicherheit und Datenschutz implementiert werden?
Zugangskontrolle in der Informationstechnologie kann durch die Verwendung von Passwörtern, biometrischen Daten oder Zwei-Faktor-Authentifizierung implementiert werden. In der physischen Sicherheit können Zugangskontrollsysteme wie Schlüsselkarten, PIN-Codes oder biometrische Scanner eingesetzt werden, um den Zutritt zu Gebäuden oder bestimmten Bereichen zu kontrollieren. Im Datenschutz können Zugangskontrollen durch die Vergabe von Berechtigungen und Zugriffsrechten auf sensible Daten implementiert werden, um sicherzustellen, dass nur autorisierte Personen darauf zugreifen können. Darüber hinaus können Überwachungskameras und Protokollierungssysteme eingesetzt werden, um den Zugang zu überwachen und unautorisierte Aktivitäten zu erkennen. **
-
Wie kann Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz effektiv implementiert werden?
Zugangskontrolle in der Informationstechnologie kann effektiv implementiert werden, indem Unternehmen starke Passwortrichtlinien, Zwei-Faktor-Authentifizierung und regelmäßige Überprüfungen der Zugriffsrechte implementieren. In Bezug auf physische Sicherheit können Zugangskontrollsysteme wie Schlüsselkarten, biometrische Scanner und Überwachungskameras eingesetzt werden, um unbefugten Zugang zu sensiblen Bereichen zu verhindern. Im Datenschutz ist es wichtig, Zugangskontrollen auf Datenbank- und Dateiebene zu implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf vertrauliche Informationen zugreifen können. Darüber hinaus sollten Unternehmen Schulungen und Schulungen für Mitarbeiter durchführen, um sicherzustellen, dass sie die Bedeutung **
-
Wie kann die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz effektiv implementiert werden?
Die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz kann effektiv implementiert werden, indem zunächst klare Richtlinien und Verfahren für den Zugriff auf sensible Daten und Ressourcen festgelegt werden. Dies umfasst die Vergabe von Zugriffsrechten basierend auf den jeweiligen Aufgaben und Verantwortlichkeiten der Mitarbeiter. Zudem ist es wichtig, dass die Zugangskontrolle regelmäßig überprüft und aktualisiert wird, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Darüber hinaus sollten Technologien wie biometrische Zugangskontrollsysteme und Verschlüsselung eingesetzt werden, um die Sicherheit zu erhöhen. Schulungen und Sensibilisierung der Mitarbeiter sind ebenfalls entscheidend, um sicherzustellen, dass sie die **
-
Wie kann die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz effektiv implementiert werden?
Die Zugangskontrolle in den Bereichen Informationstechnologie, physische Sicherheit und Datenschutz kann effektiv implementiert werden, indem zunächst klare Richtlinien und Verfahren für den Zugriff auf sensible Daten und Ressourcen festgelegt werden. Dies umfasst die Vergabe von Zugriffsrechten basierend auf den individuellen Aufgaben und Verantwortlichkeiten der Mitarbeiter. Zudem ist es wichtig, technologische Lösungen wie Passwortschutz, Zwei-Faktor-Authentifizierung und Verschlüsselung zu implementieren, um den unbefugten Zugriff zu verhindern. Darüber hinaus sollten regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchgeführt werden, um das Bewusstsein für die Bedeutung der Zugangskontrolle zu stärken und sicherzustellen **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.